로그인 처리 시 쿠키와 세션의 사용 방법
로그인 처리 시 쿠키와 세션의 사용 방법
로그인 처리는 웹 애플리케이션에서 매우 중요한 부분입니다. 이를 위해 쿠키와 세션을 사용하는 방법을 알아보겠습니다.
1. 쿠키 (Cookies)
쿠키는 클라이언트 측(사용자의 브라우저)에 저장되는 작은 데이터 파일입니다. 로그인 처리 시, 쿠키는 주로 사용자를 식별하거나, 세션 정보를 저장하는 데 사용됩니다.
쿠키의 특징
- 클라이언트 측에 저장됩니다.
- 서버에 의해 설정되며, 클라이언트가 HTTP 요청 시마다 서버로 전송합니다.
- 만료 시간을 설정할 수 있습니다.
- 보안에 취약할 수 있으므로 민감한 정보를 저장하지 않는 것이 좋습니다.
쿠키의 사용 예제 (JavaScript)
1
2
3
4
5
6
7
8
9
10
11
// 쿠키 설정
document.cookie = "username=JohnDoe; expires=Fri, 31 Dec 2024 23:59:59 GMT; path=/";

// 쿠키 읽기
const cookies = document.cookie.split(";").reduce((cookies, cookie) => {
    const [name, value] = cookie.split("=").map(c => c.trim());
    cookies[name] = value;
    return cookies;
}, {});

console.log(cookies.username); // JohnDoe
2. 세션 (Sessions)
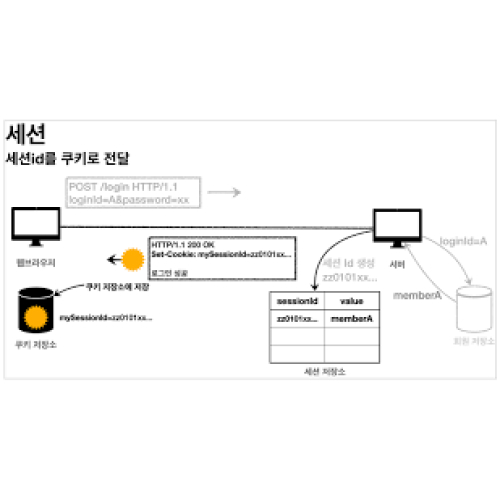
세션은 서버 측에서 사용자 정보를 저장하는 방법입니다. 사용자가 웹사이트에 로그인하면, 서버는 세션을 생성하고 고유한 세션 ID를 부여합니다. 이 세션 ID는 클라이언트 측 쿠키에 저장되어 서버에 전달됩니다.
세션의 특징
- 서버 측에 저장됩니다.
- 서버에서 관리하므로 보안이 더 좋습니다.
- 세션 데이터는 서버 메모리나 데이터베이스에 저장됩니다.
세션의 사용 예제 (Node.js와 Express)
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
const express = require('express');
const session = require('express-session');

const app = express();

app.use(session({
    secret: 'your_secret_key',
    resave: false,
    saveUninitialized: true,
    cookie: { secure: false } // HTTPS를 사용하는 경우 true로 설정
}));

app.post('/login', (req, res) => {
    // 사용자 인증 로직
    req.session.user = {
        id: 'user_id',
        name: 'John Doe'
    };
    res.send('로그인 성공');
});

app.get('/profile', (req, res) => {
    if (req.session.user) {
        res.send(`환영합니다, ${req.session.user.name}`);
    } else {
        res.send('로그인 해주세요');
    }
});

app.listen(3000, () => {
    console.log('Server is running on port 3000');
});
3. 쿠키와 세션의 비교
- 저장 위치: 쿠키는 클라이언트에, 세션은 서버에 저장됩니다.
- 보안: 세션이 더 보안성이 높습니다. 쿠키는 클라이언트에 저장되므로 변조될 수 있습니다.
- 유효 기간: 쿠키는 만료 시간을 설정할 수 있지만, 세션은 서버가 유지되는 동안만 유효합니다.
- 용량 제한: 쿠키는 용량이 제한적이지만, 세션은 서버 저장소 용량에 따라 다릅니다.
로그인 처리 시에는 주로 세션을 사용하여 사용자 정보를 관리하고, 세션 ID를 쿠키에 저장하여 사용자를 식별합니다. 이를 통해 보안을 강화하고 사용자 경험을 향상시킬 수 있습니다.
This post is licensed under CC BY 4.0 by the author.