프록시
프록시
개요
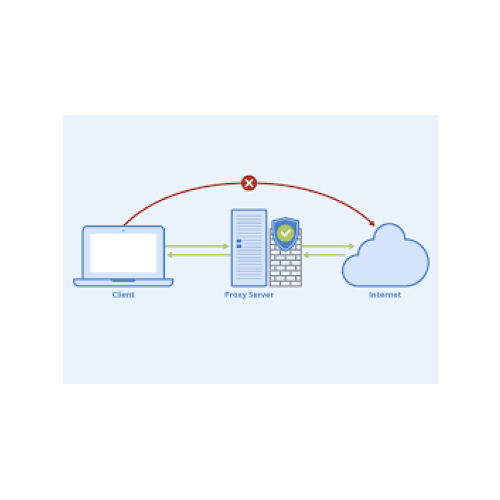
프록시(Proxy)는 클라이언트와 서버 사이에 중계 역할을 하는 서버입니다. 클라이언트의 요청을 받아 서버에 전달하고, 서버의 응답을 받아 클라이언트에게 전달하는 방식으로 동작합니다. 프록시는 보안, 캐싱, 로드 밸런싱 등 다양한 목적으로 사용됩니다.
프록시의 종류
- 정방향 프록시 (Forward Proxy)
- 클라이언트가 서버에 직접 접근하지 않고 프록시를 통해 접근합니다.
- 주로 인터넷 접근 제어, 캐싱, IP 주소 숨기기 등의 목적으로 사용됩니다.
- 역방향 프록시 (Reverse Proxy)
- 서버 앞단에 위치하여 클라이언트의 요청을 받아 적절한 서버에 전달합니다.
- 주로 로드 밸런싱, SSL 암호화, 보안 강화 등의 목적으로 사용됩니다.
프록시의 동작 원리
- 클라이언트 요청: 클라이언트는 프록시 서버에 요청을 보냅니다.
- 프록시 처리: 프록시 서버는 요청을 받아 적절한 서버에 전달합니다.
- 서버 응답: 서버는 프록시 서버에 응답을 보냅니다.
- 프록시 전달: 프록시 서버는 응답을 받아 클라이언트에게 전달합니다.
프록시의 장점
- 보안 강화: 프록시는 클라이언트의 IP 주소를 숨기고, 서버에 대한 직접적인 접근을 차단하여 보안을 강화합니다.
- 캐싱: 자주 요청되는 데이터를 프록시 서버에 캐싱하여 응답 속도를 높이고 서버 부하를 줄입니다.
- 로드 밸런싱: 여러 서버에 트래픽을 분산시켜 서버 부하를 균등하게 나눌 수 있습니다.
- 접근 제어: 특정 웹사이트에 대한 접근을 차단하거나, 사용자 인증을 통해 접근을 제한할 수 있습니다.
프록시의 단점
- 지연 시간 증가: 프록시를 거치면서 요청과 응답에 추가적인 지연이 발생할 수 있습니다.
- 단일 장애점: 프록시 서버에 문제가 발생하면 전체 네트워크 접근이 차단될 수 있습니다.
- 복잡성 증가: 프록시 설정 및 관리가 추가되어 네트워크 구조가 복잡해질 수 있습니다.
결론
프록시는 네트워크 보안, 성능 향상, 관리 용이성 등을 위해 중요한 역할을 합니다. 다양한 유형의 프록시와 그 활용 방안을 이해함으로써 효율적이고 안전한 네트워크 환경을 구축할 수 있습니다.
This post is licensed under CC BY 4.0 by the author.