DNS (Domain Name System)
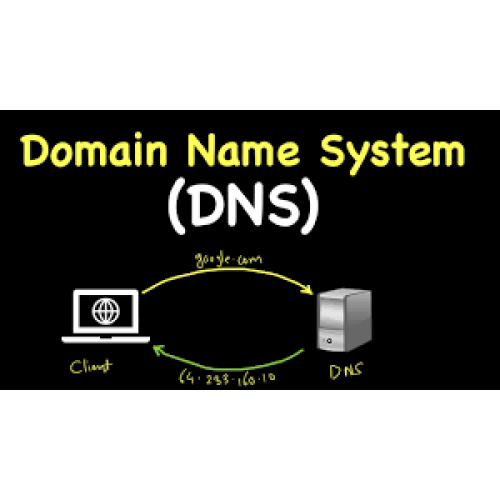
DNS (Domain Name System)
개요
DNS는 Domain Name System의 약자로, 사람이 읽기 쉬운 도메인 이름을 컴퓨터가 이해할 수 있는 IP 주소로 변환하는 시스템입니다. 인터넷에서 도메인 이름과 IP 주소는 1:1로 대응되며, DNS는 이러한 매핑 정보를 저장하고 제공하는 역할을 합니다.
DNS의 작동 원리
DNS는 계층 구조를 가지며, 여러 종류의 DNS 서버가 존재합니다. 주요 구성 요소는 다음과 같습니다:
- 도메인 이름: 사람이 읽기 쉬운 주소 (예: www.example.com)
- IP 주소: 컴퓨터가 이해하는 주소 (예: 192.0.2.1)
- DNS 서버: 도메인 이름을 IP 주소로 변환하는 서버
DNS 질의 과정
- 사용자가 웹 브라우저에 도메인 이름을 입력합니다.
- 브라우저는 로컬 DNS 캐시를 확인하여 IP 주소를 찾습니다.
- 로컬 캐시에 없으면, 로컬 DNS 서버(리졸버)에 질의를 보냅니다.
- 리졸버는 루트 DNS 서버에 질의를 보냅니다.
- 루트 서버는 최상위 도메인(TLD) 서버의 주소를 반환합니다.
- 리졸버는 TLD 서버에 질의합니다.
- TLD 서버는 권한 있는 DNS 서버의 주소를 반환합니다.
- 리졸버는 권한 있는 DNS 서버에 질의하여 최종 IP 주소를 얻습니다.
- IP 주소를 웹 브라우저에 반환하여 웹 사이트에 접속합니다.
DNS의 중요성
DNS는 인터넷의 전화번호부 역할을 하여 사용자가 도메인 이름을 쉽게 사용할 수 있게 합니다. DNS 없이는 도메인 이름 대신 복잡한 IP 주소를 일일이 기억해야 하므로, 인터넷 사용이 매우 불편해집니다.
DNS 레코드 타입
DNS는 다양한 레코드 타입을 지원합니다. 주요 레코드 타입은 다음과 같습니다:
- A 레코드: 도메인 이름을 IPv4 주소로 매핑합니다.
- AAAA 레코드: 도메인 이름을 IPv6 주소로 매핑합니다.
- CNAME 레코드: 도메인 이름을 다른 도메인 이름으로 매핑합니다.
- MX 레코드: 메일 교환 서버 정보를 정의합니다.
- TXT 레코드: 텍스트 정보를 저장합니다.
DNS 보안
DNS는 여러 보안 이슈에 취약할 수 있습니다. 주요 보안 문제와 그 대응 방안은 다음과 같습니다:
- DNS 스푸핑: DNS 응답을 변조하여 잘못된 IP 주소를 반환하는 공격입니다. 이를 방지하기 위해 DNSSEC(DNS Security Extensions)을 사용합니다.
- DDoS 공격: 대량의 DNS 질의를 발생시켜 서버를 마비시키는 공격입니다. 이를 방지하기 위해 트래픽 모니터링 및 Rate Limiting을 도입합니다.
결론
DNS는 인터넷의 핵심 인프라로, 도메인 이름과 IP 주소 간의 매핑을 통해 사용자 친화적인 인터넷 환경을 제공합니다. DNS의 작동 원리와 보안에 대한 이해는 안전하고 원활한 인터넷 사용을 위해 중요합니다.
This post is licensed under CC BY 4.0 by the author.