GET vs POST
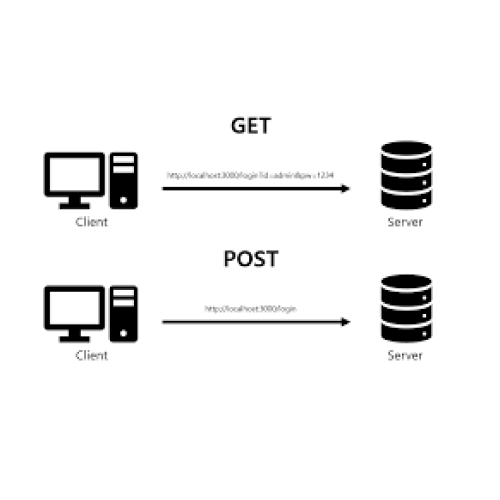
GET vs POST
개요
GET 및 POST는 웹 개발에서 가장 일반적으로 사용되는 두 가지 HTTP 메서드입니다. 이들은 서로 다른 목적을 가지며 고유한 특성을 가지고 있습니다. 이를 이해하는 것은 견고하고 안전한 웹 애플리케이션을 개발하는 데 필수적입니다.
GET 메서드
특성:
- URL에 데이터 포함:
GET메서드는 데이터를 URL에 추가하여 브라우저의 주소 표시줄에 표시됩니다. - 길이 제한: URL의 특성상
GET요청은 길이 제한이 있습니다 (약 2048자). - 캐싱:
GET요청은 브라우저와 중간 캐시에서 캐시될 수 있습니다. - 북마킹 가능:
GET파라미터가 포함된 URL은 북마크하고 공유할 수 있습니다. - 멱등성: 여러 동일한
GET요청은 부작용 없이 동일한 결과를 생성해야 합니다. - 안전함:
GET요청은 데이터 검색에만 사용되며 서버의 상태를 변경해서는 안 됩니다.
사용 사례:
- 서버에서 데이터 검색 (예: 검색 쿼리, 제품 목록 조회).
- 웹 페이지 로드.
예:
1
2
GET /search?q=openai HTTP/1.1
Host: www.example.com
POST 메서드
특성:
- 본문에 데이터 포함:
POST메서드는 데이터를 URL이 아닌 HTTP 요청의 본문에 보냅니다. - 길이 제한 없음:
POST요청은 엄격한 길이 제한이 없으므로 많은 양의 데이터를 보낼 수 있습니다. - 캐싱 안됨:
POST요청은 브라우저나 중간 캐시에서 캐시되지 않습니다. - 북마킹 불가능:
POST데이터가 포함된 URL은 직접 북마크하거나 공유할 수 없습니다. - 멱등성이 아님:
POST요청은 서버 상태를 변경할 수 있으며 여러 동일한 요청이 다른 영향을 미칠 수 있습니다. - 데이터 수정용:
POST요청은 일반적으로 서버에서 리소스를 생성하거나 업데이트하는 데 사용됩니다.
사용 사례:
- 폼 데이터 제출 (예: 로그인 폼, 등록 폼).
- 파일 업로드.
- 서버 상태를 변경하는 작업 수행 (예: 주문하기).
예:
1
2
3
4
5
POST /submit-form HTTP/1.1
Host: www.example.com
Content-Type: application/x-www-form-urlencoded

username=johndoe&password=secret
보안 고려 사항
GET:
- 데이터가 URL에 노출되어 민감한 정보에 대해 덜 안전합니다.
- ASCII 문자로 제한되어 비ASCII 데이터 인코딩에 문제가 발생할 수 있습니다.
POST:
- 데이터가 요청 본문에 보내져 민감한 정보에 대해 더 안전합니다.
- 다양한 콘텐츠 타입(
application/json,multipart/form-data등)을 지원하여 다양한 데이터를 보낼 수 있습니다.
GET과 POST 선택 기준
GET사용:- 부작용 없이 데이터를 검색할 때.
- URL에 데이터를 안전하게 노출할 수 있을 때.
- 데이터 길이가 URL 길이 제한 내에 있을 때.
POST사용:- 민감하거나 많은 양의 데이터를 보낼 때.
- 서버 상태를 변경하는 작업을 수행할 때.
- 데이터가 URL에 노출되지 않고 더 안전해야 할 때.
요약
요약하면, GET 및 POST는 각각의 목적을 가진 필수 HTTP 메서드입니다. GET은 부작용 없이 데이터를 검색하는 데 사용되며, POST는 데이터를 제출하고 서버 상태를 변경하는 데 사용됩니다. 이들의 차이점을 이해하면 다양한 상황에서 어떤 메서드를 사용할지에 대한 현명한 결정을 내릴 수 있습니다.
This post is licensed under CC BY 4.0 by the author.